
A Check Point® Software Technologies Ltd. (NASDAQ: CHKP), empresa pioneira e líder global em soluções de cibersegurança, revela uma infraestrutura internacional de phishing que utiliza páginas aparentemente inativas para ocultar campanhas fraudulentas. A investigação da equipa de Check Point Exposure Management partiu de um pequeno conjunto de endereços maliciosos e identificou uma assinatura técnica comum que permitiu associar a atividade a milhares de domínios em constante rotação, com campanhas adaptadas a várias regiões e setores.
Ao visitar o endereço principal de um destes sites, um utilizador ou uma ferramenta de análise pode encontrar apenas uma página em branco ou a mensagem «Not Found». O conteúdo fraudulento surge quando o acesso ocorre através do caminho regional correto e, em determinados casos, após mecanismos de validação e controlo de sessão. Esta abordagem dificulta a deteção de campanhas através da simples inspeção do domínio.
Uma página de erro que esconde uma fraude ativa
Os investigadores observaram páginas fraudulentas em diretórios específicos, como /it para campanhas com temática italiana e /de para campanhas com temática alemã. O endereço principal podia devolver uma mensagem de erro, apesar de a página de phishing permanecer acessível noutro ponto do mesmo site.
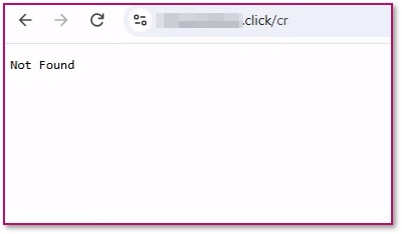
Figura 1. Exemplo de resposta «Not Found» quando o caminho que revela a página fraudulenta não é acedido. Fonte Check Point Software.
Esta ocultação é particularmente relevante quando o endereço completo chega à vítima por SMS, correio eletrónico, WhatsApp ou outros canais privados. Sem esse endereço, a análise do domínio pode não revelar o conteúdo malicioso. Alguns sites acrescentavam parâmetros de país e idioma, validação de acesso e identificadores temporários de sessão antes de apresentar a fraude.
“Uma página que apresenta um erro pode continuar a alojar uma fraude pronta a receber vítimas. Esta investigação mostra por que razão a análise de um domínio não deve terminar na primeira resposta do site. É necessário cruzar o comportamento da infraestrutura com os percursos de acesso e os mecanismos de sessão para identificar campanhas que foram concebidas para permanecer fora de vista”, afirma Rui Duro, Country Manager da Check Point Software para Portugal.
Mais de 10 mil domínios associados à infraestrutura
Para alargar a investigação, a equipa analisou uma combinação de características dos servidores GoFrame HTTP Server e Caddy, juntamente com padrões de resposta e comportamentos recorrentes das aplicações. Esta assinatura permitiu reduzir cerca de 19 mil resultados iniciais no motor de pesquisa de dispositivos e serviços Shodan a 322 endereços IP candidatos. GoFrame e Caddy são tecnologias legítimas; a sua utilização, por si só, não constitui um indicador de atividade maliciosa.
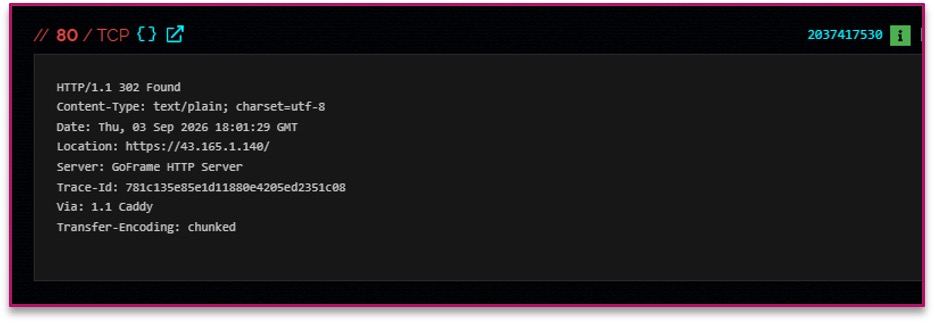
Figura 2. Resposta HTTP com características de GoFrame e Caddy, usadas em conjunto com outros sinais na investigação. Fonte Check Point Software.
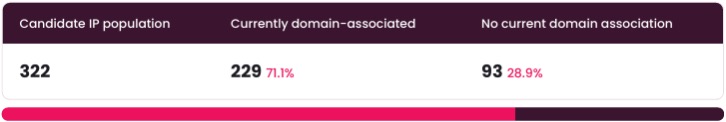
A recolha de 11 de setembro de 2026 identificou 10.187 domínios associados, cerca de 90% dos quais classificados na categoria de maior maliciosidade. Uma segunda recolha, realizada em 24 de setembro, identificou 5.785 domínios únicos associados a 229 dos 322 endereços IP candidatos. Os restantes 93 não apresentavam domínios correspondentes no momento dessa observação.
A diferença entre as duas recolhas evidencia uma forte rotação dos domínios e das suas associações a endereços IP. Não representa uma contagem de vítimas nem permite, por si só, concluir que a operação diminuiu: a segunda recolha estava limitada ao conjunto de endereços IP previamente identificado e não procurou novas infraestruturas fora desse universo.
Uma base técnica comum para fraudes em várias regiões
A análise de uma amostra de 500 domínios revelou campanhas que imitavam bancos, serviços financeiros, programas de pontos e recompensas, entidades públicas, transportes, estacionamento, serviços postais e entregas. Na Europa, os temas incluíam fiscalidade, administração pública, logística e transportes. Foram também observadas campanhas no Sudeste Asiático, América Latina, Israel, Austrália, África e outras regiões da Ásia.
Num dos casos estudados, uma campanha de recompensas que procurava imitar um grupo financeiro da América Central apresentava «Not Found» tanto no endereço principal como num dos caminhos regionais testados. O acesso através de /pa ativava uma interface de verificação, que gerava um identificador de sessão antes de encaminhar o visitante para a página fraudulenta.
A plataforma suportava vários idiomas, incluindo português, inglês, espanhol, francês, alemão, árabe, hebraico, japonês e chinês. A presença de português entre as opções não confirma campanhas dirigidas a Portugal. O relatório não apresenta dados específicos sobre vítimas ou organizações portuguesas.
Apesar das diferenças de marcas, moedas, idiomas e catálogos de recompensas, as campanhas partilhavam estruturas de API, modelos de configuração e mecanismos de sessão. Estes elementos sustentam a hipótese de uma plataforma ou conjunto de ferramentas de phishing comum. Os investigadores não conseguiram atribuir conclusivamente a infraestrutura a um operador, fornecedor de serviço ou grupo específico.
Detetar o comportamento para lá do domínio
A Check Point recomenda que as equipas de segurança cruzem vários sinais, incluindo respostas dos servidores, diretórios regionais ocultos, parâmetros de localização, geração de identificadores de sessão e estruturas de aplicação repetidas. Uma mensagem «404» ou «Not Found» deve ser analisada com cautela quando existem outros indícios de atividade suspeita.
Para os utilizadores, pedidos inesperados de pagamento, regularização de multas, entrega de encomendas ou resgate de pontos devem ser confirmados diretamente nos canais oficiais da entidade, sem recorrer aos links recebidos na mensagem.
O Check Point Exposure Management permite monitorizar domínios semelhantes aos de marcas legítimas e tentativas de usurpação de identidade na web, nas redes sociais e em lojas de aplicações. Após confirmação da ameaça, a equipa de remoção da Check Point trabalha para retirar domínios maliciosos, páginas de phishing e perfis falsos.